Ciberseguranca
Invasão sem clique: como anúncios direcionados foram usados para infectar celulares
Relatório do Citizen Lab expõe método que ativava spyware apenas carregando a propaganda na tela. Entenda como o ataque agiu contra alvos da Al Jazeera e por que o risco não atinge a todos igualmente.
Redação TFN · Equipe editorial
Ouvir a reportagem
00:00 / 04:13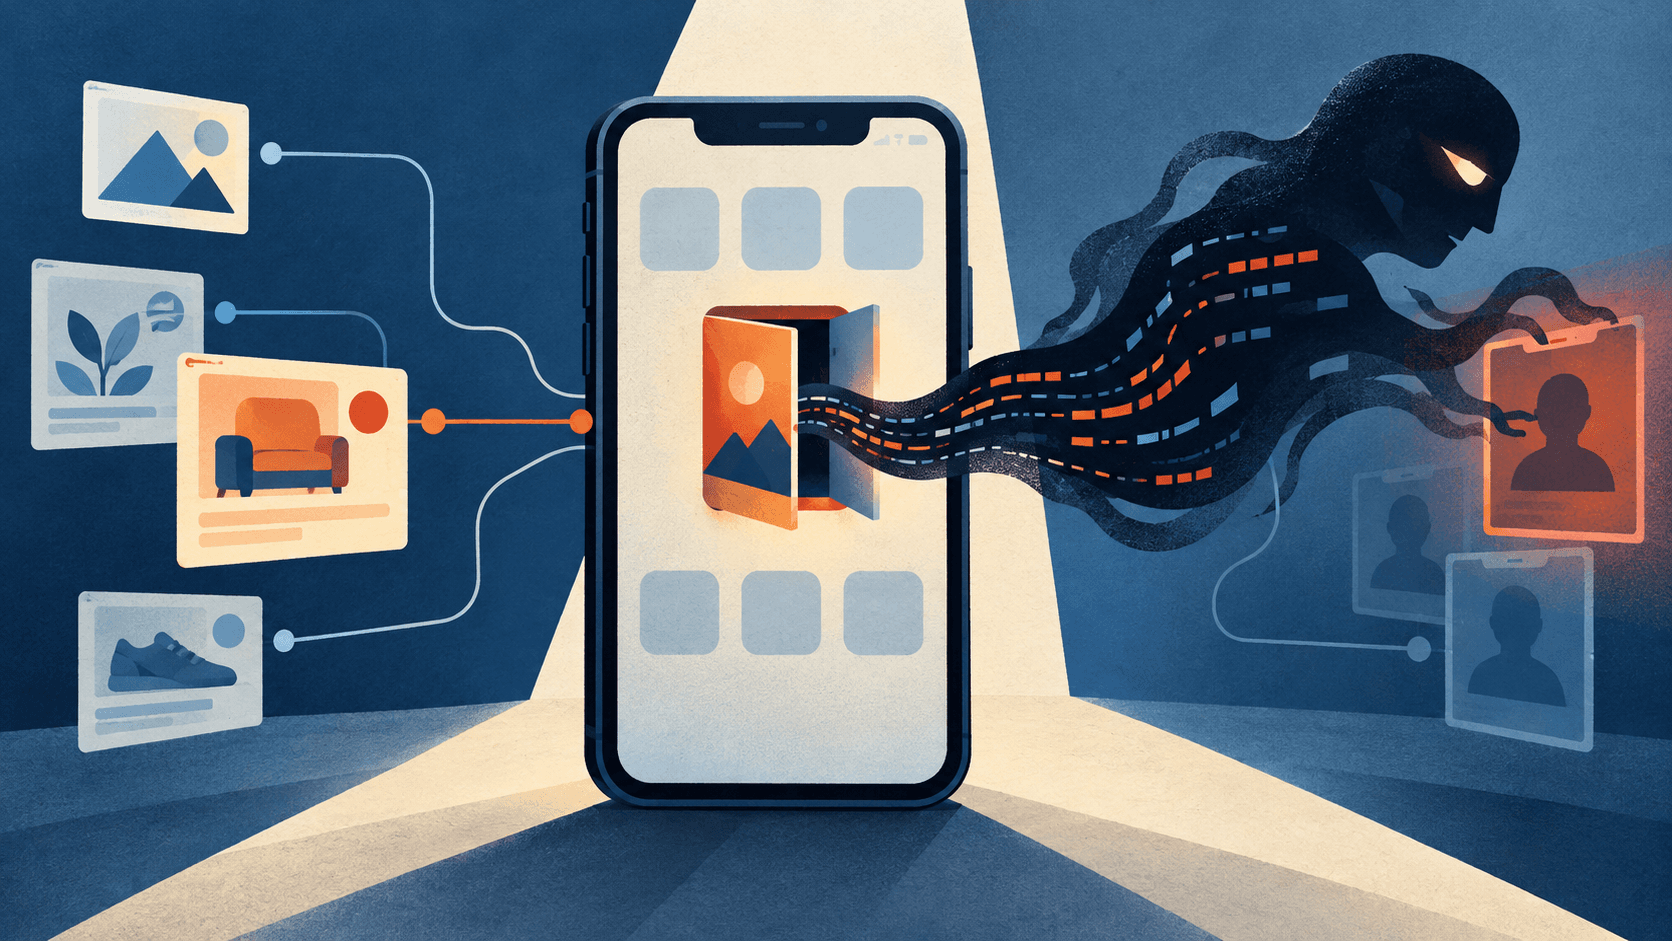
A regra número um da segurança digital sempre pareceu simples e direta: se você não clicar no link ou no banner suspeito, nada acontece com o seu celular.
Mas uma investigação detalhada provou que nem sempre é assim. Em ataques documentados entre 2024 e 2025 contra pelo menos 45 celulares ligados à emissora Al Jazeera, especialistas identificaram que um anúncio publicitário foi capaz de disparar uma infecção completa sem exigir um único toque do usuário na tela.
O método revela uma das facetas mais sofisticadas da espionagem digital recente, mas não demonstra infecção generalizada entre usuários comuns. (citizenlab.ca)
Como o ataque funcionava
Em vez de disparar vírus em massa, a campanha operava com precisão no ecossistema de mídia programática. O relatório aponta que a empresa Discover-Tech utilizava dados de plataformas de leilão de mídia online para mapear alvos prioritários.
O ciclo funcionava em etapas claras: primeiro, a rede identificava o aparelho do alvo; depois, o anúncio malicioso era entregue, e a simples renderização invisível na tela bastava para executar o código. Isso abria caminho para instalar um spyware da Candiru, também conhecida como Integrity Labs, sem que a pessoa precisasse clicar. (citizenlab.ca)
Isso não transforma toda propaganda online em ameaça imediata. Embora anúncios da rede tenham aparecido em quase 200 mil sites e aplicativos monitorados, existe um abismo entre ver um anúncio genérico e ser selecionado para uma carga maliciosa.
A ampla maioria dos usuários simplesmente visualizou a peça sem qualquer código ativo, provando que exibição, seleção de alvo e infecção confirmada são etapas diferentes. (citizenlab.ca)
O que muda para quem usa celular
Saber que uma tela pode ser violada sem clique gera apreensão e mostra que a cadeia de anúncios, cheia de intermediários, pode ser explorada para vigilância. Evitar links suspeitos continua sendo prudente, mas não cobre essa técnica invisível.
Contudo, é crucial separar incidentes de espionagem direcionada do cibercrime convencional, e a existência desse método não é evidência de que o seu aparelho pessoal esteja comprometido.
Para reduzir a superfície de exposição, especialistas recomendam medidas como manter o sistema operacional sempre atualizado e usar bloqueadores de anúncios respeitados, o que corta grande parte da comunicação silenciosa.
Essas ações diminuem os riscos, mas não são garantia de proteção absoluta, já que o relatório não detalha quais vulnerabilidades foram exploradas nem identifica o malware final instalado. (citizenlab.ca)
O que ainda não se sabe
Apesar da precisão ao apontar os alvos dentro da Al Jazeera, a pesquisa não determina quantas outras pessoas foram selecionadas ou infectadas fora do grupo investigado. O relatório também não identifica com exatidão as vulnerabilidades de sistema usadas. Portanto, não há base para concluir que ver um anúncio qualquer infectou um celular, nem para afirmar que o alcance total da operação seja plenamente conhecido. (arstechnica.com)
O ponto prático é direto: não clicar continua sendo uma camada essencial de prudência, mas a existência desse método tampouco significa que todo usuário esteja em perigo imediato. O alerta serve como um aviso de que a espionagem direcionada evoluiu, mas para o público em geral, a extensão do risco permanece incerta.
Leia também
FBI expõe Coreia do Norte e acusa o país pelo maior roubo de criptomoedas da história
A agência americana confirmou que hackers estão por trás do roubo de criptomoedas na Binance, e a ameaça continua ativa.
O roubo histórico na Binance: a promessa de US$ 6 bilhões esconde um detalhe sobre o seu saldo
A maior corretora do mundo sofreu um ataque devastador e prometeu cobrir todas as perdas. Entenda por que a retomada dos saques não significa que o seu dinheiro já está a salvo.
O mapa mostrava demais: como uma IA expôs falhas em um site de governo
Um modelo da OpenAI acessou um serviço de mapas de incêndios na Austrália e, segundo a empresa, identificou metadados que não deveriam estar expostos. Veja o que foi relatado e o que a investigação ainda não esclareceu.