IA
Brasil pode bloquear ChatGPT no trabalho como a Suécia?
A Suécia restringiu o acesso direto a ChatGPT e Claude em computadores oficiais, mas manteve alternativas autorizadas. O que as regras brasileiras já dizem — e por que isso ainda não prova que bloqueios semelhantes vão se espalhar?
Redação TFN · Equipe editorial
Ouvir a reportagem
00:00 / 04:46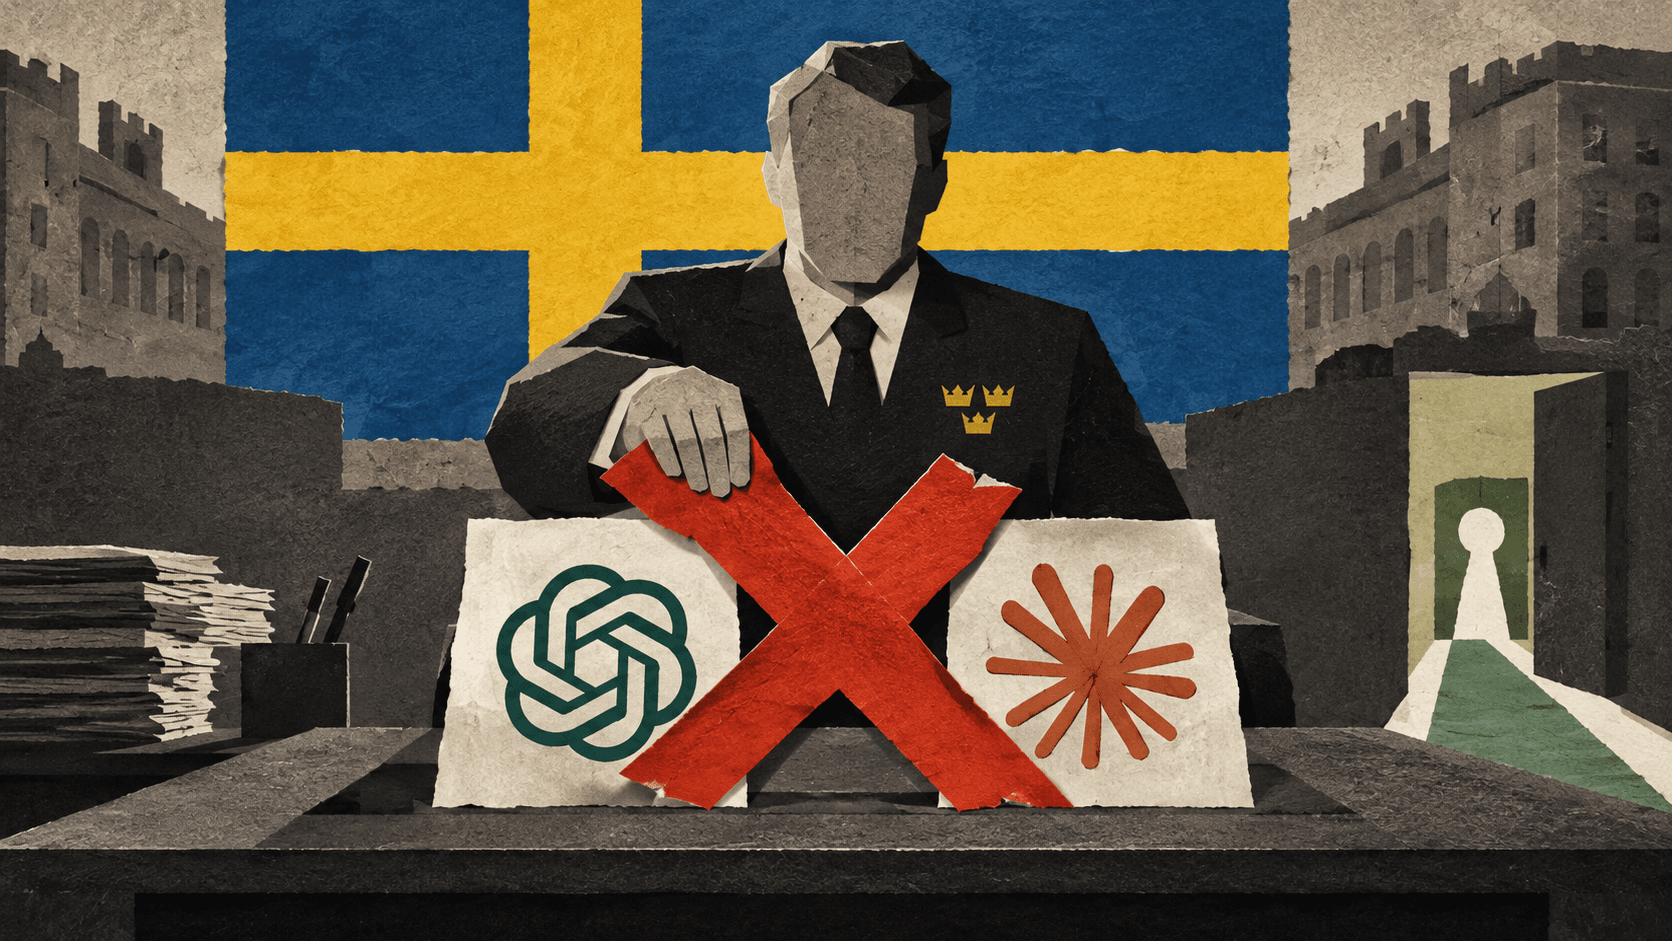
Se uma instituição bloqueia ChatGPT e Claude nos computadores de trabalho, isso pode virar tendência no Brasil? O caso sueco reacende essa dúvida, mas a resposta mais precisa, por enquanto, é: práticas de controle e uso de ferramentas aprovadas já fazem parte das orientações brasileiras; não há evidência, nas fontes consultadas, de que uma onda de bloqueios como o da Suécia esteja em curso.
A partir de 26 de outubro de 2026, o Regeringskansliet, que reúne o primeiro-ministro e os ministérios da Suécia, restringiu o acesso às versões de ChatGPT e Claude pelo navegador nos computadores oficiais. Isso não equivale a abandonar os modelos: as reportagens dizem que funcionários podem usar o Copilot aprovado pelo órgão e que um grupo limitado mantém acesso a ChatGPT e Claude por uma plataforma específica. Os detalhes técnicos dos controles e os critérios da aprovação não foram divulgados. (Sveriges Radio)
No Brasil, o controle já aparece nas orientações
O governo federal brasileiro publicou um guia de IA generativa para o serviço público. Ele recomenda que servidores usem soluções aprovadas pelo órgão para informações internas ou protegidas e alerta para os riscos de inserir dados pessoais ou confidenciais em ferramentas não autorizadas. O guia também reforça que o servidor continua responsável por revisar o conteúdo produzido com ajuda da IA.
Isso não é a mesma coisa que uma proibição nacional de ChatGPT ou Claude. A orientação trata de avaliar ferramentas e restringir o uso de soluções não aprovadas para certos dados; cada órgão pode ter regras, recursos e necessidades diferentes. O próprio governo federal descreve iniciativas para apoiar a adoção de IA no Executivo, com ferramentas e orientações, não um bloqueio geral de serviços específicos. (Governo Digital)
Há também exemplos de acesso institucional a ferramentas: o Tribunal de Contas da União anunciou licenças do ChatTCU para órgãos públicos. Isso mostra que, no Brasil, a discussão não se resume a liberar ou proibir a IA: inclui oferecer ambientes institucionais e definir as condições de uso. Esse exemplo, porém, não prova que todos os órgãos tenham adotado o mesmo modelo nem que uma ferramenta institucional seja automaticamente adequada a qualquer informação ou tarefa. (TCU)
O que pode se espalhar — e o que ainda não sabemos
A comparação sugere uma possível tendência de governança: orientar servidores, separar dados que podem ou não ser enviados e direcionar o trabalho para soluções autorizadas. Mas não permite afirmar que órgãos brasileiros vão copiar o bloqueio sueco de sites. As fontes disponíveis não mostram quantos órgãos no país bloqueiam esses serviços, nem uma série de dados que permita medir se essa prática está aumentando.
Para um trabalhador, a consequência prática é conferir a regra da própria instituição antes de inserir documentos, dados de cidadãos ou informações internas em uma IA pública. Para gestores, bloquear o acesso direto pode ser uma parte da política, mas não responde sozinho quais dados podem ser usados, quais controles protegem as informações e como as respostas serão verificadas. O guia técnico do governo federal também ressalta que a estrutura e as soluções variam entre órgãos. (Guia de RAG para o setor público)
A leitura mais segura é que o Brasil já caminha para regras de uso institucional e ferramentas aprovadas, mas as evidências consultadas não confirmam uma tendência de bloqueios iguais aos da Suécia. O que pode crescer é a exigência de governança: saber quem usa cada serviço, com quais dados e sob quais condições. Se isso levará mais órgãos a bloquear o acesso pelo navegador ou a oferecer plataformas controladas, ainda depende de decisões institucionais que não podem ser previstas a partir deste caso isolado.
Leia também
Hackers vão testar a OpenAI: o que muda para você?
A parceria com a Hacktron mira falhas, inclusive nas conexões com serviços de terceiros. Um caso anterior ajuda a entender o que esse tipo de teste pode revelar — e o que ainda falta saber sobre a proteção de quem usa os serviços da OpenAI.
IA achou 948 falhas no Linux: o que falta agora?
A OpenAI relata falhas reproduzidas e patches candidatos no kernel. Mas o que precisa acontecer antes de uma correção chegar ao seu computador — e o que esse número permite concluir sobre o risco?
ChatGPT contra armas: IA barra perguntas de adolescentes, mas esconde detalhe crucial dos pais
A OpenAI anunciou um bloqueio severo contra informações violentas para menores de idade. Entenda as brechas práticas da nova regra e por que os responsáveis continuam sem acesso ao que os filhos digitam.